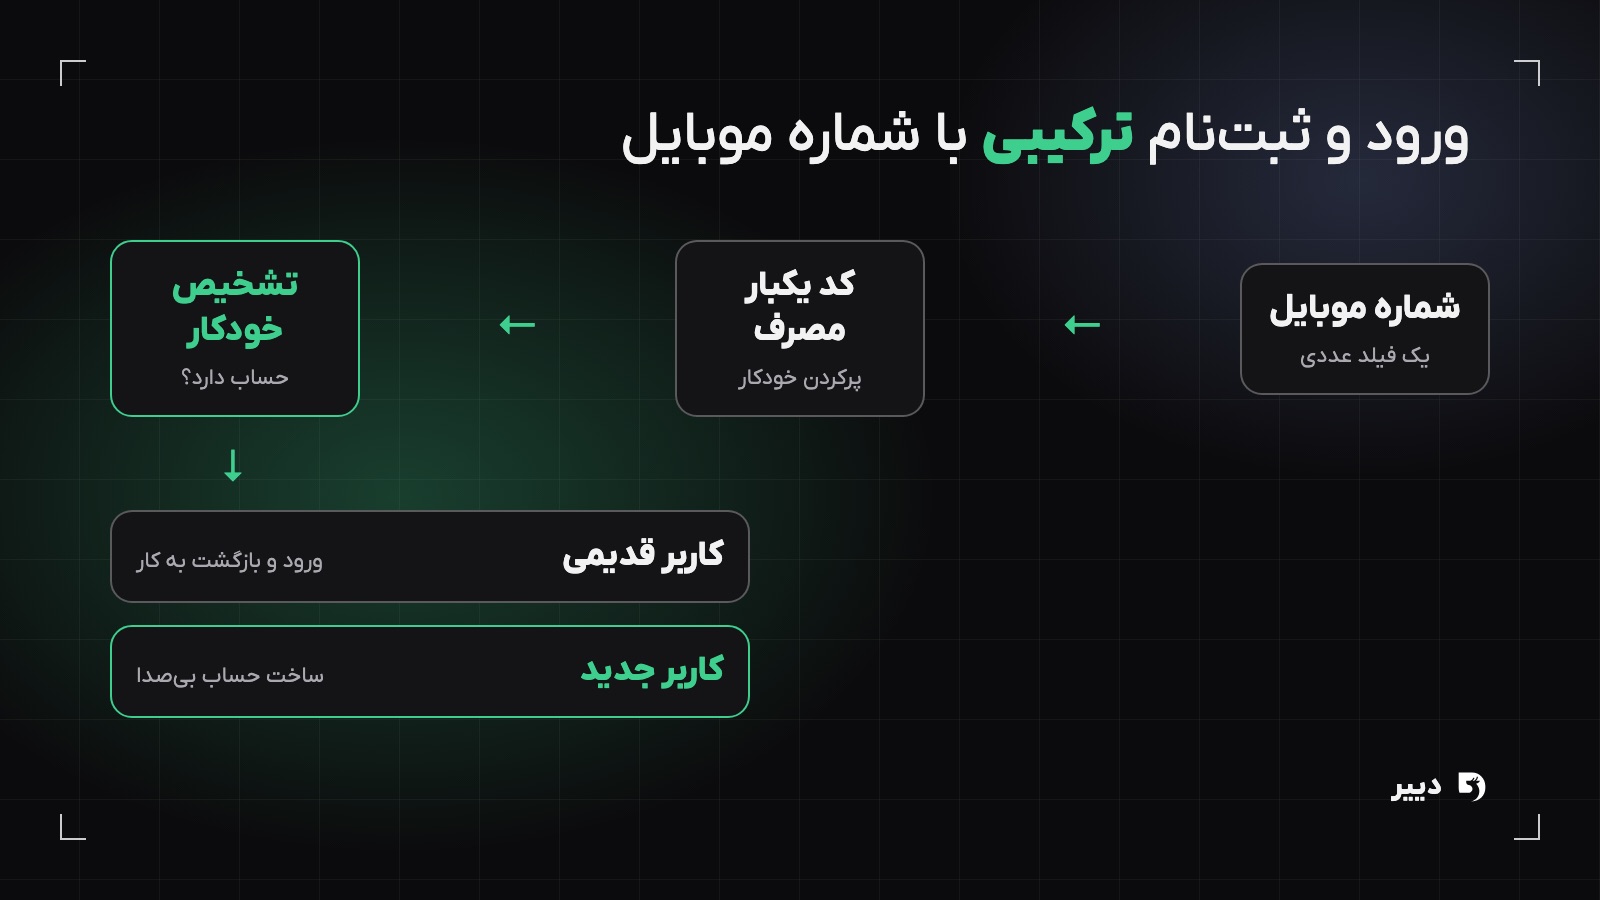
طراحی صفحه ورود و ثبتنام یعنی ساختن کوتاهترین و امنترین مسیر ممکن از «کاربر ناشناس» تا «کاربر واردشده»، بدون اینکه کسی وسط راه منصرف شود. در بیشتر محصولات ایرانی بهترین نقطهی شروع یک جریان ترکیبی است: کاربر فقط شماره موبایل وارد میکند، کد یکبار مصرف دریافت میکند و سیستم خودش تشخیص میدهد که او حساب دارد یا باید ثبتنام شود؛ بقیهی اطلاعات بعداً و فقط وقتی لازم شد پرسیده میشود.
صفحهی ورود معمولاً کمدیدهترین صفحه در جلسات طراحی است، اما تقریباً همهی کاربران از آن عبور میکنند. اگر این صفحه کند، گیجکننده یا سختگیرانه باشد، کاربری که تا سبد خرید یا ثبت آگهی آمده همینجا محصول را رها میکند. در این راهنما از دید تجربه کاربری بررسی میکنیم که ورود با رمز عبور یا بدون رمز، ورود اجتماعی در شرایط ایران، طراحی فیلد کد تأیید، پیامهای خطا، فراموشی رمز، احراز هویت دومرحلهای و دسترسپذیری را چطور باید طراحی کرد.
طراحی صفحه ورود و ثبتنام دقیقاً شامل چه چیزهایی است؟
وقتی کسی «طراحی صفحه login» را جستوجو میکند، معمولاً یک فرم با دو فیلد و یک دکمه در ذهن دارد. در واقع با یک جریان چندمرحلهای سروکار داریم که هر مرحله حالتهای خودش را دارد: صفحهی ورود اولیه، ارسال و تأیید کد، ساخت حساب، تکمیل پروفایل، بازیابی دسترسی، خروج و ورود دوباره، و حالتهایی مثل حساب مسدود یا شمارهی تغییرکرده.
پیش از کشیدن هر صفحه پیشنهاد میکنیم جریان کاربر را برای ورود ترسیم کنید: کاربر از کجا به این صفحه میرسد، بعد از ورود باید به کجا برگردد و در هر نقطه چه چیزی ممکن است خراب شود. همین نقشه نشان میدهد چند صفحه و چند حالت خطا باید طراحی شود.
- نقطهی ورود: از دکمهی «ورود» در سربرگ، از پرداخت، از اقدامی که نیاز به حساب دارد یا از لینک ایمیل و پیامک.
- شناسایی: شماره موبایل، ایمیل یا نام کاربری و اینکه کدامیک شناسهی اصلی است.
- اثبات هویت: رمز عبور، کد یکبار مصرف، لینک جادویی یا کلید عبور (Passkey).
- پس از ورود: بازگشت دقیق به همان کاری که کاربر نیمهکاره گذاشته بود، نه پرتاب به صفحهی اصلی.
- حالتهای جانبی: کد اشتباه، کد منقضی، شمارهی اشتباه، محدودیت تعداد تلاش و قطع اینترنت.
چرا ورود و ثبتنام ترکیبی با شماره موبایل در ایران رایج شده است؟
در محصولات ایرانی شماره موبایل عملاً شناسهی اصلی کاربر است. تقریباً همه شمارهی خودشان را حفظاند، پیامک بدون اینترنت هم میرسد و بسیاری از کاربران ایمیلی ندارند که مرتب چک کنند. به همین دلیل الگوی «یک فیلد شماره، یک کد» در اپهای بزرگ ایرانی به یک انتظار عمومی تبدیل شده و کاربر وقتی با فرم طولانی ثبتنام روبهرو میشود، احساس میکند محصول از او بیش از حد چیز میخواهد.
مزیت بزرگ جریان ترکیبی این است که سؤال «حساب دارید یا نه؟» حذف میشود. سیستم پس از تأیید کد تشخیص میدهد که این شماره حساب دارد یا نه و در حالت دوم، حساب را بیصدا میسازد. ما در دییر در طراحی محصولات پرمخاطب بارها دیدهایم که حذف همین یک تصمیم، صفحهی ورود را برای کاربران کمتجربه بهمراتب سادهتر میکند.
این الگو محدودیت هم دارد. همچنین وابستگی کامل به پیامک یعنی اگر سرویسدهندهی پیامک دچار اختلال شود، هیچکس نمیتواند وارد شود؛ پس همیشه یک راه جایگزین مثل تماس صوتی یا ورود با رمز را در نظر بگیرید.
ورود با رمز عبور بهتر است یا ورود بدون رمز؟
پاسخ کوتاه این است که برای بیشتر محصولات مصرفی، ورود بدون رمز با کد یکبار مصرف تجربهی سادهتری میسازد و برای ابزارهای کاری که روزی چند بار باز میشوند، رمز عبور یا کلید عبور سریعتر است. انتخاب درست به تعداد دفعات ورود، حساسیت داده و دستگاهی بستگی دارد که کاربر از آن استفاده میکند.
| روش | نقطه قوت | نقطه ضعف | مناسب برای |
|---|---|---|---|
| شماره موبایل + کد یکبار مصرف | بدون نیاز به حفظ رمز، آشنا برای کاربر ایرانی | وابسته به پیامک، هزینهی ارسال، تأخیر در رسیدن کد | اپهای مصرفی، فروشگاهها، خدمات |
| ایمیل + رمز عبور | مستقل از اپراتور، مناسب کار روی دسکتاپ | رمزهای تکراری و فراموششده، فرم طولانیتر | ابزارهای کاری، محصولات بینالمللی |
| لینک جادویی ایمیل | بدون رمز، امن در برابر حدس رمز | جابهجایی بین اپ و ایمیل، مشکل در موبایل | سرویسهای وب با ورود کمتکرار |
| کلید عبور (Passkey) و بیومتریک | سریع و مقاوم در برابر فیشینگ | پشتیبانی متغیر در دستگاهها، نیاز به آموزش | ورودهای مکرر، اپهای مالی |
| ورود با حساب گوگل یا اپل | یک لمس، بدون فرم | دسترسی ناپایدار در ایران، نبود شمارهی تأییدشده | فقط بهعنوان گزینهی کمکی |
در عمل لازم نیست فقط یکی را انتخاب کنید. الگوی رایج و موفق این است که ورود اول با کد پیامکی انجام شود و بعد به کاربر پیشنهاد شود برای ورودهای بعدی اثر انگشت، تشخیص چهره یا رمز تعریف کند.
ورود با حساب گوگل و شبکههای اجتماعی در ایران چقدر کاربردی است؟
دکمهی «ورود با گوگل» در محصولات جهانی یکی از سریعترین روشهاست، اما در ایران چند مشکل دارد. اول، بسته به شرایط شبکه ممکن است صفحهی احراز هویت گوگل برای بخشی از کاربران باز نشود یا کند باشد. دوم، برخی سرویسها برای کاربران ایرانی محدودیت دارند. سوم، بیشتر کسبوکارهای ایرانی به هر حال به شماره موبایل تأییدشده نیاز دارند؛ برای ارسال سفارش، پشتیبانی یا الزامات احراز هویت. پس حتی بعد از ورود اجتماعی، باید شماره را هم بپرسید.
نتیجه این است که ورود اجتماعی در ایران بهتر است گزینهی دوم باشد، نه مسیر اصلی. اگر آن را اضافه میکنید، دکمه را زیر فرم اصلی و با فاصلهی کافی قرار دهید و برای حالتی که صفحهی ارائهدهنده باز نمیشود پیام روشن و راه بازگشت طراحی کنید. همچنین مطمئن شوید کاربری که یک بار با گوگل و بار دیگر با شماره وارد میشود، به دو حساب جداگانه نمیرسد.
طراحی صفحه ورود با کد یکبار مصرف: نکات فیلد کد تأیید
ورود با کد یکبار مصرف ساده به نظر میرسد، اما بیشترین ریزش در همین مرحله اتفاق میافتد: کد دیر میرسد، کاربر نمیداند کجا وارد کند، کیبورد اشتباه باز میشود یا شماره را غلط وارد کرده و راهی برای اصلاح نمیبیند.
ورود شماره موبایل
- یک فیلد با کیبورد عددی؛ پیششمارهی ۹۸+ یا صفر اول را خودتان مدیریت کنید و هر دو حالت را بپذیرید.
- ارقام فارسی، عربی و انگلیسی را بپذیرید و در پسزمینه یکسان کنید؛ خطای «فقط عدد انگلیسی وارد کنید» یک شکست طراحی است.
- فاصله و خط تیرهی چسباندهشده را حذف کنید و شماره را با قالب خوانا نمایش دهید.
- دکمهی ادامه را تا معتبر شدن شماره غیرفعال نکنید؛ بگذارید کاربر بزند و خطای دقیق ببیند.
فیلد کد و پرکردن خودکار
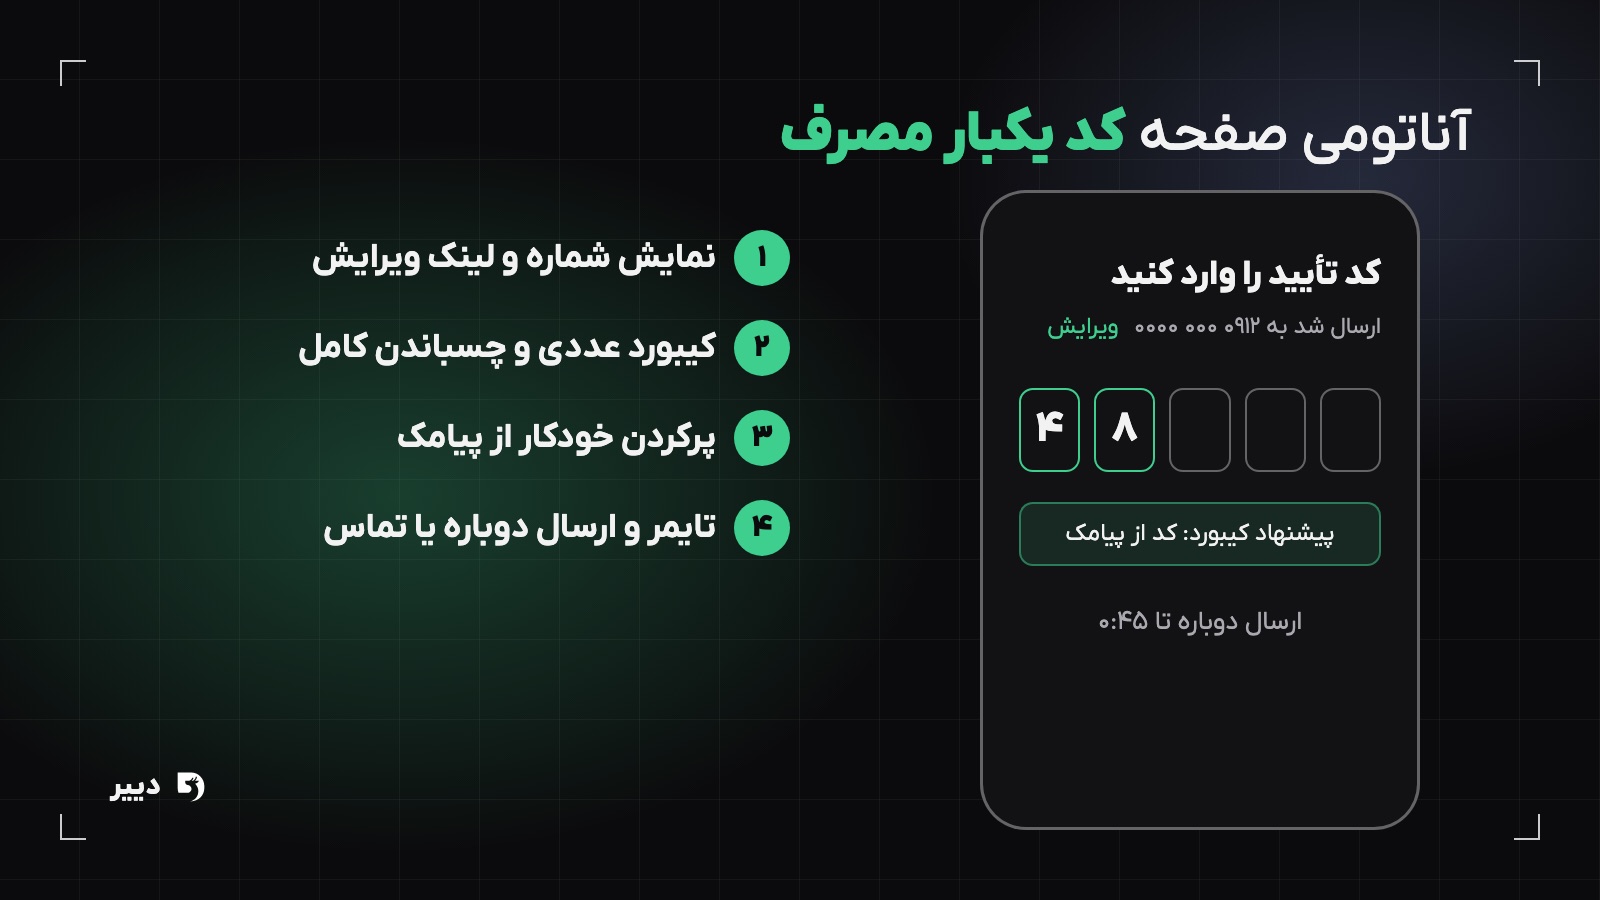
بهترین فیلد کد آن است که کاربر اصلاً تایپش نکند. در وب، ویژگی autocomplete با مقدار one-time-code باعث میشود سافاری و بسیاری از کیبوردها کد پیامک را بالای کیبورد پیشنهاد دهند. در اندروید، با هماهنگی تیم فنی و قالب مشخص پیامک، اپ میتواند کد را خودکار بخواند. اگر فیلد را به چند خانهی جدا تقسیم میکنید، باید چسباندن کامل کد، پاک کردن با بکاسپیس و پرش خودکار بین خانهها بینقص کار کند؛ در غیر این صورت یک فیلد واحد با فاصلهگذاری بصری امنتر است. وقتی همهی ارقام وارد شد، ارسال خودکار انجام شود تا کاربر دنبال دکمه نگردد.
تایمر ارسال مجدد و شماره اشتباه
شمارهی واردشده را بالای فیلد کد نشان دهید و کنارش لینک «ویرایش شماره» بگذارید. تایمر ارسال مجدد باید شمارش معکوس واضح داشته باشد و پس از پایان، گزینهی ارسال دوباره و در صورت امکان «دریافت کد با تماس صوتی» را فعال کند. اگر کاربر چند بار کد اشتباه وارد کرد، به جای قفل کردن ناگهانی، زمان انتظار را صادقانه اعلام کنید.
پیامهای خطا در صفحه ورود چگونه نوشته شوند؟
پیام خطای خوب سه کار انجام میدهد: میگوید چه شد، چرا شد و حالا کاربر چه کند. «خطا رخ داد» هیچکدام را انجام نمیدهد. پیام را نزدیک همان فیلدی قرار دهید که مشکل دارد، فقط به رنگ قرمز تکیه نکنید و مقدار واردشده را پاک نکنید تا کاربر مجبور به تایپ دوباره نشود. نوشتن این متنها کار نویسندگی تجربه کاربری است و ارزش دارد از ابتدا در طراحی دیده شود.
صفحهی ورود جای نشان دادن سختگیری سیستم نیست؛ جای این است که کاربر حس کند هر اشتباهی یک راه برگشت ساده دارد.
- به جای «کد نامعتبر است»: «این کد درست نیست. دوباره امتحان کنید یا کد جدید بگیرید.»
- به جای «خطای سرور»: «ارسال پیامک الان ممکن نشد. چند لحظه بعد دوباره تلاش کنید یا کد را با تماس صوتی بگیرید.»
- به جای قفل بیتوضیح: «به دلیل تلاشهای زیاد، تا ۲ دقیقهی دیگر امکان درخواست کد نیست.»
- در ورود با رمز، پیام را طوری بنویسید که مشخص نکند کدام بخش (نام کاربری یا رمز) اشتباه بوده است؛ این یک ملاحظهی امنیتی است.
فراموشی رمز، بازیابی حساب و ورود دومرحلهای
فراموشی رمز و بازیابی حساب
اگر محصول شما رمز عبور دارد، لینک «رمز را فراموش کردهاید؟» باید دقیقاً کنار فیلد رمز باشد، نه در پایین صفحه. جریان بازیابی را تا حد ممکن به همان جریان ورود با کد شبیه کنید: شماره یا ایمیل، کد تأیید، تعریف رمز جدید و ورود خودکار پس از تغییر رمز. اینکه کاربر بعد از تعیین رمز جدید دوباره به فرم ورود فرستاده شود و همان رمز را تایپ کند، یک قدم اضافه و بیدلیل است.
سختترین حالت، کاربری است که دیگر به شمارهی قبلی دسترسی ندارد. این سناریو در ایران کم نیست و اگر برایش راهی پیشبینی نکنید، تبدیل به تماسهای تکراری با پشتیبانی میشود. مسیری مثل تأیید از راه ایمیل ثبتشده، پاسخ به اطلاعات حساب یا ارسال درخواست به پشتیبانی با پیگیری مشخص باید طراحی شود.
احراز هویت دومرحلهای؛ تعادل امنیت و اصطکاک
هر لایهی امنیتی اصطکاک میسازد و هر اصطکاکی بخشی از کاربران را از دست میدهد. سؤال درست این نیست که «چقدر امنیت؟» بلکه این است که «کجا امنیت؟». فروشگاهی که کاربرش فقط سبد خرید میسازد نیازی ندارد در هر ورود دو مرحله تأیید بخواهد، اما کیف پول یا اپ معاملاتی بدون احراز هویت دومرحلهای ریسک جدی دارد.
- امنیت مبتنی بر ریسک: ورود از دستگاه آشنا را ساده نگه دارید و فقط برای دستگاه جدید، موقعیت غیرعادی یا عملیات حساس مثل برداشت وجه تأیید دوم بخواهید.
- اپهای تولید کد (Authenticator) را برای کاربران حرفهای پیشنهاد دهید و کدهای پشتیبان قابل دانلود بدهید.
- نشستهای فعال را در تنظیمات نشان دهید تا کاربر بتواند دستگاههای ناشناس را خارج کند.
- مدت ماندگاری نشست را با حساسیت محصول تنظیم کنید.
پروفایل تدریجی: چه اطلاعاتی را کی بپرسیم؟
یکی از رایجترین اشتباهها در طراحی صفحه ورود و ثبتنام، پرسیدن همه چیز در لحظهی ثبتنام است: نام، نام خانوادگی، کد ملی، تاریخ تولد، جنسیت، ایمیل و آدرس. کاربری که فقط میخواست قیمت را ببیند، با این فرم میرود. الگوی پروفایل تدریجی (Progressive Profiling) میگوید هر اطلاعات را زمانی بپرسید که به آن نیاز دارید و کاربر دلیلش را میفهمد.
- هنگام ثبتنام: فقط شماره موبایل و در صورت لزوم نام.
- هنگام اولین خرید: آدرس و نام گیرنده، در دل همان فرایند پرداخت.
- هنگام دریافت فاکتور رسمی یا خدمات مالی: کد ملی با توضیح کوتاه دربارهی دلیل نیاز.
- بعد از چند استفاده: علاقهمندیها یا تنظیمات اعلان، بهصورت پیشنهادی و قابل رد کردن.
این رویکرد مخصوصاً در طراحی رابط کاربری اپلیکیشن موبایل اهمیت دارد، چون هر فیلد اضافه روی صفحهی کوچک یعنی اسکرول بیشتر و کیبوردی که نیمی از صفحه را میپوشاند. برای تصمیمگیری میان دو نسخهی فرم هم بهترین داور، تست A/B روی ترافیک واقعی است، نه سلیقهی تیم.
دسترسپذیری در طراحی صفحه login
صفحهی ورود دری است که همه باید بتوانند از آن عبور کنند؛ از جمله کاربرانی که با صفحهخوان کار میکنند، بینایی ضعیف دارند یا فقط با کیبورد حرکت میکنند. اصول کلی طراحی دسترسپذیر اینجا شکل خیلی مشخصی پیدا میکند:
- هر فیلد برچسب واقعی و همیشهقابلدیدن داشته باشد؛ متن placeholder جایگزین برچسب نیست.
- پیام خطا با aria-live اعلام شود تا صفحهخوان آن را بخواند و تمرکز به فیلد مشکلدار برگردد.
- تایمر ارسال مجدد کاربر کند را بیرون نیندازد و زمان کافی برای وارد کردن کد وجود داشته باشد.
- از کپچای تصویری دشوار پرهیز کنید یا گزینهی جایگزین بدهید؛ کپچا برای بسیاری از کاربران مانع اصلی ورود است.
- دکمهی نمایش رمز، اندازهی لمسی کافی و کنتراست مناسب متن روی پسزمینه را فراموش نکنید.
طراحی صفحه ورود در وردپرس و المنتور یا طراحی اختصاصی؟
بخش زیادی از جستوجوها مثل «طراحی صفحه ورود و ثبتنام با المنتور» یا «طراحی صفحه ورود وردپرس» از سمت کسانی است که سایت را با صفحهساز ساختهاند و میخواهند فرم پیشفرض را زیباتر کنند. برای یک سایت محتوایی یا فروشگاه کوچک، افزونههای ورود پیامکی و قالبهای آمادهی المنتور معمولاً کافیاند؛ فقط باید مطمئن شوید همان اصول بالا رعایت شده است: کیبورد عددی، پذیرش ارقام فارسی، تایمر و ویرایش شماره.
وقتی محصول شما ورود چندنقشی، اتصال به سامانههای دیگر، احراز هویت دومرحلهای، ادغام حسابها یا امنیت مبتنی بر ریسک لازم دارد، محدودیت افزونهها زود خودش را نشان میدهد. مقایسهی کامل این دو مسیر را در مقالهی طراحی اختصاصی یا وردپرس نوشتهایم. در محصولات اختصاصی، ما در دییر جریان ورود را در قالب خدمات طراحی محصول و UI/UX طراحی میکنیم و پیش از توسعه با کاربران واقعی در یوزرتستینگ میسنجیم تا مشکلاتی مثل نرسیدن کد یا گمشدن لینک ویرایش شماره زودتر دیده شود.
سؤالات متداول
بهترین روش طراحی صفحه ورود و ثبتنام برای سایت ایرانی چیست؟
برای بیشتر سایتها و اپهای مصرفی، یک صفحهی ترکیبی با شماره موبایل و کد یکبار مصرف که خودش تشخیص دهد کاربر جدید است یا قدیمی، سادهترین و آشناترین تجربه را میسازد.
آیا صفحه ورود و ثبتنام باید جدا باشند؟
اگر شناسهی اصلی شماره موبایل است، نه. جداکردن آنها کاربر را مجبور میکند به یاد بیاورد قبلاً حساب ساخته یا نه. در محصولاتی که ثبتنام اطلاعات خاص یا پذیرش قرارداد لازم دارد، جداسازی میتواند منطقی باشد.
کد یکبار مصرف چند رقمی باشد و تایمر ارسال مجدد چقدر؟
کدهای ۴ تا ۶ رقمی رایجاند؛ هرچه حساسیت حساب بیشتر باشد، کد بلندتر و عمر آن کوتاهتر باشد. تایمر ارسال مجدد باید آنقدر باشد که پیامک معمولاً برسد و آنقدر طولانی نباشد که کاربر بیحوصله شود؛ مقدار دقیق را با دادهی واقعی تحویل پیامک تنظیم کنید.
ورود با گوگل را به سایت اضافه کنیم یا نه؟
بهعنوان گزینهی کمکی بله، بهعنوان تنها روش ورود نه. دسترسی به آن در ایران همیشه پایدار نیست و معمولاً بعد از آن هم به شماره موبایل نیاز دارید.
چطور بفهمیم صفحه ورود ما مشکل دارد؟
نرخ رسیدن از صفحهی شماره به صفحهی کد و از صفحهی کد به ورود موفق را جداگانه بسنجید، تعداد درخواست ارسال مجدد را ببینید و چند جلسهی تست کاربردپذیری با کاربران واقعی روی گوشیهای مختلف برگزار کنید.
اگر میخواهید جریان ورود و ثبتنام محصولتان را از نو طراحی کنید یا ریزش در این مرحله را کم کنید، تیم ما در دییر میتواند از تحلیل جریان فعلی تا طراحی و تست کنار شما باشد. برای شروع، درخواست همکاری را ثبت کنید.